

Um esquema criminoso de âmbito nacional, desarticulado pela Polícia Civil de Mato Grosso, utilizava senhas de servidores públicos para realizar fraudes virtuais e clonagem de veículos. O objetivo principal era obter dados confidenciais para “esquentar” carros furtados ou roubados.
Operação Código Seguro e o acesso indevido a credenciais de servidores
A investigação, conduzida pela Delegacia Especializada de Crimes Informáticos (DRCI), revelou a sofisticação do grupo. Eles exploravam vulnerabilidades em sistemas para obter dados sigilosos, facilitando fraudes em larga escala. Crimes como organização criminosa e lavagem de dinheiro foram identificados.
As apurações, iniciadas em junho de 2023, constataram a violação de segurança através do vazamento de credenciais de acesso a sistemas restritos de diversos estados. A investigação progrediu.
Com base nos elementos coletados, as primeiras fases da Operação Código Seguro ocorreram em julho e setembro de 2024. A coleta de dados e a apreensão de dispositivos consolidaram a identificação da rede criminosa multifacetada.
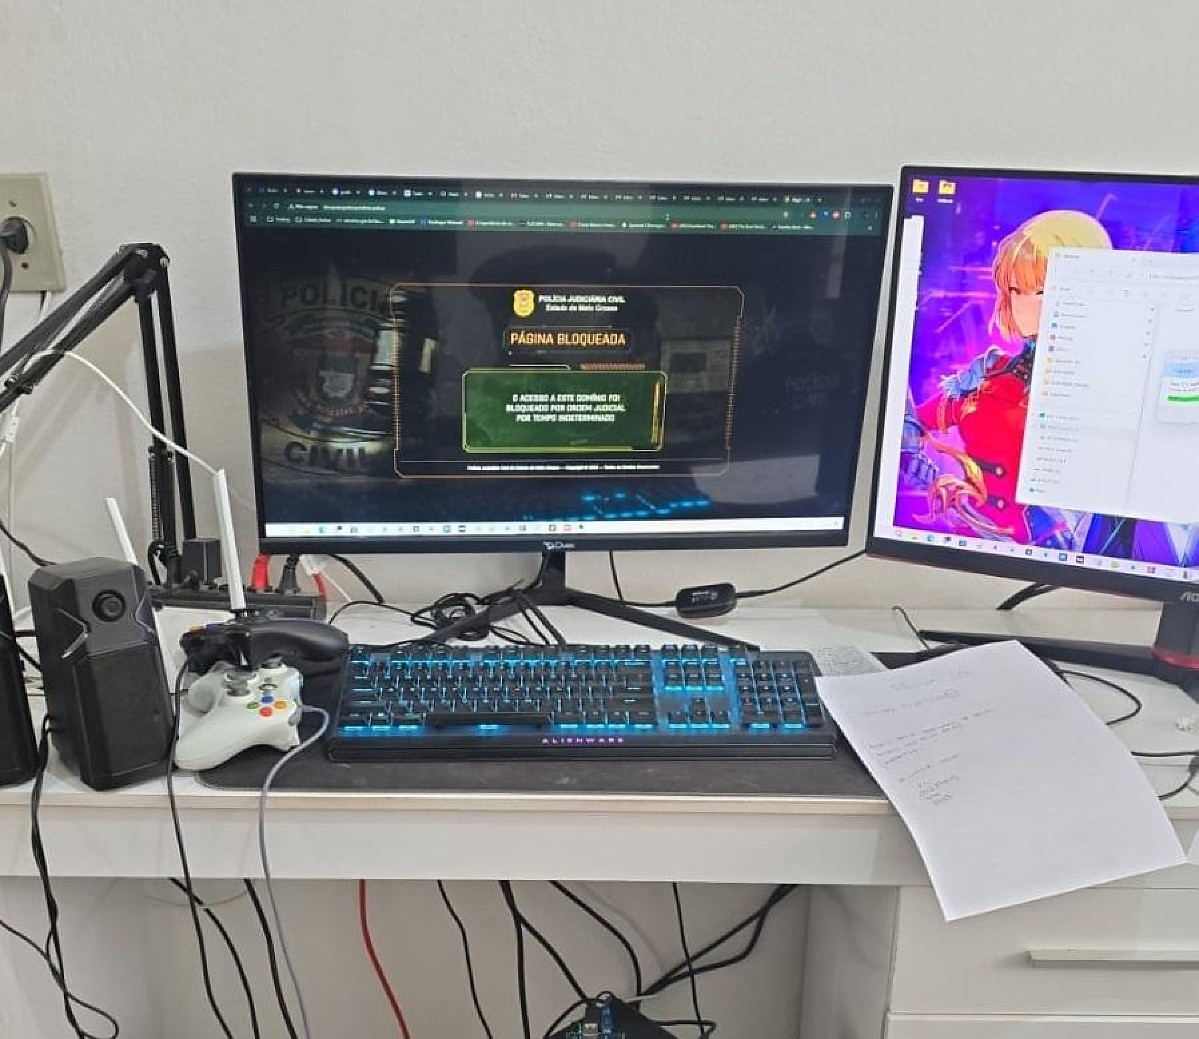
Nesta terceira fase, foram bloqueados três sites e identificado um esquema de fraude financeira. Um homem conhecido como “Ganso” foi preso, sendo ele o comandante do esquema.
Clonagem de veículos facilitada por credenciais de servidores
Um dos alvos centrais, conhecido como “Ganso” (Danilo Dias, 23), e outro investigado foram identificados como os principais articuladores do acesso indevido a sistemas de segurança. A clonagem de veículos era o foco.
As investigações apontaram que um dos líderes financiava operações e contratava programadores. Para desenvolver interfaces que acessassem sistemas públicos, utilizavam credenciais obtidas indevidamente.
Com os acessos obtidos, o grupo capturava dados cruciais de veículos, como chassis e placas. Esses dados eram usados para “esquentar” carros furtados ou roubados, adulterando seus sinais identificadores.
O grupo também utilizava dispositivos para bloquear rastreamento e possuía armas de fogo. A complexidade da operação se tornava evidente.
Lavagem de dinheiro e uso de laranjas
Os lucros oriundos das fraudes eram lavados através de diversas atividades ilícitas. A organização criminosa ampliava seu alcance.
Plataformas de apostas esportivas e corretoras de criptomoedas eram usadas para simular ganhos lícitos. A aparência de legalidade era buscada.
A lavagem de capitais era realizada pela pulverização de recursos em contas de terceiros, incluindo familiares. A investigação se estendia a diversas pessoas.
A utilização de familiares e amigos como “laranjas” e a circularidade financeira dificultavam a recuperação de ativos. A ação policial visava desmantelar essa estratégia.
O delegado da DRCI destacou a expertise da Polícia Civil de Mato Grosso no combate a crimes cibernéticos. A operação protege os interesses dos cidadãos no mundo digital.
O delegado Gustavo Godoy Alevado reforçou que a internet não é uma terra sem lei. A Polícia Civil garante a resposta a crimes virtuais.
Para mais informações sobre segurança digital e combate a crimes, consulte nossas notícias.