Investigações da Operação Código Seguro revelaram que um grave descuido servidores polícia civil permitiu o acesso de criminosos a sistemas sigilosos da instituição. Portanto, dados confidenciais foram captados, dando início a práticas ilícitas de clonagem de cartões.
Acesso indevido e robôs nos sistemas
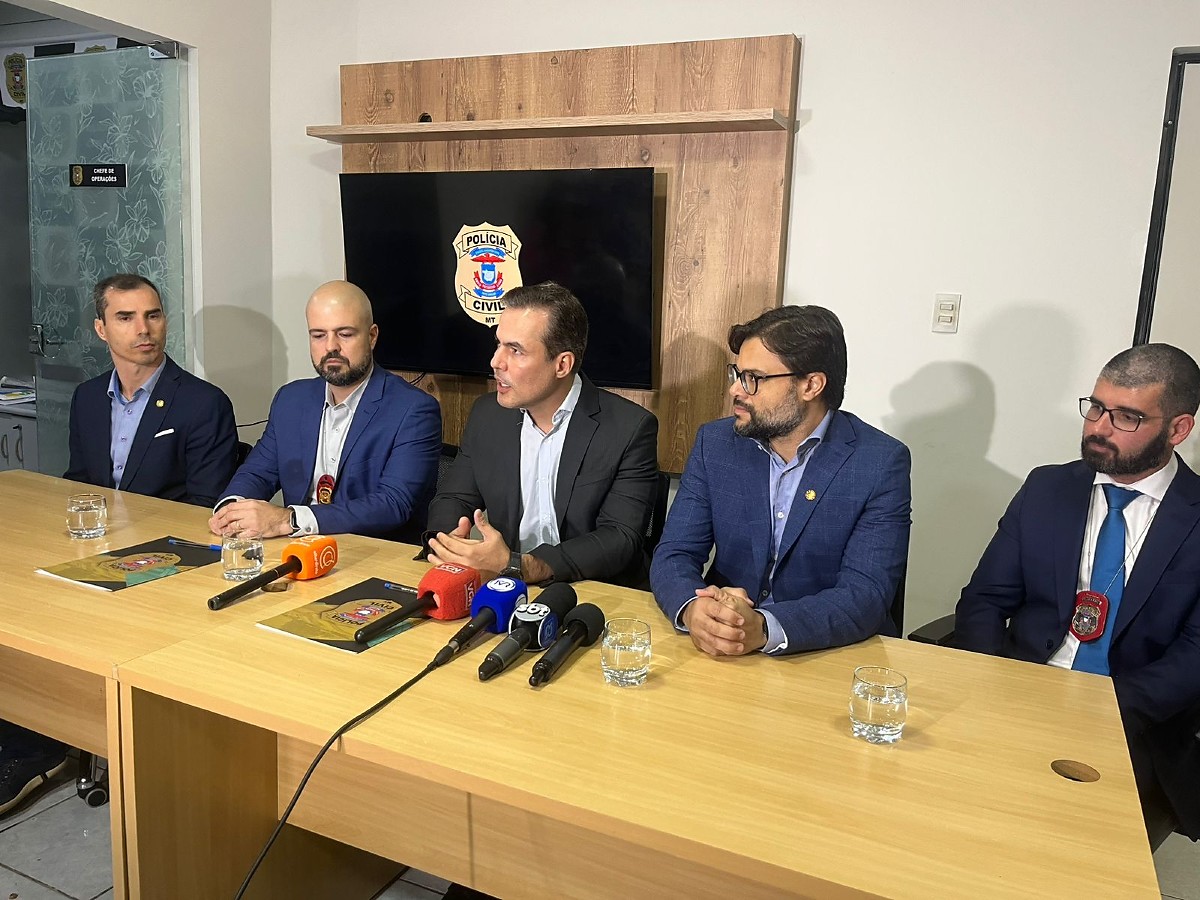
Segundo o delegado Gustavo Godoy, após obterem os acessos, os criminosos inseriram robôs para coletar os dados pretendidos. “Eram acessos anormais, mesmo usuários tentando fazer milhares de consultas diferentes. É humanamente impossível que alguém consiga fazer 3 mil consultas num mesmo dia”, explicou o delegado. O próprio sistema da Polícia Civil, contudo, identificou e bloqueou o acesso indevido.
Sem ataque hacker, mas com falha humana
Godoy descartou qualquer tipo de vazamento ou ataque hacker, frisando a integridade do sistema da Polícia Civil. “Os usuários e servidores não tiveram a devida cautela na guarda de suas senhas e esses criminosos conseguiram acessar o sistema usando credenciais desse servidor público”, complementou. Não houve, portanto, qualquer tipo de interferência externa.
Origem da fraude e líder preso
As investigações apontaram que a maioria dos acessos eram oriundos de Francisco Alves, no interior do Paraná. O responsável, um indivíduo de 24 anos, admitiu ter montado um site a pedido de um morador de São Paulo. Este robô, com usuário e senha vazados de um servidor público, pegava números de chassi de veículos. O encomendante do site foi alvo de busca e apreensão na segunda fase da operação, e hoje, foi detido.
Esquema robusto e lucrativo
Análises posteriores revelaram um mega esquema de fraudes cibernéticas. “Organização criminosa se apurou ser muito maior que a gente imaginava. Começamos investigando uma tentativa de acesso indevido ao sistema da Polícia Civil e identificamos uma organização criminosa bem robusta”, declarou o delegado. Uma das principais fraudes era a cópia de dados de cartões de crédito, com o morador do interior do Paraná como líder.
O robô, a partir dos seis primeiros dígitos de cartões de crédito, realizava tentativas de compra em sites pouco seguros. Assim, identificava os 16 dígitos completos do cartão. Depois, testava os códigos de segurança (CVV) em compras de baixo valor, até que o cartão fosse aprovado. Subsequentemente, as compras maiores eram efetuadas.
Lucros e lavagem de dinheiro
A organização auferia lucros de duas formas: com a venda dos números de cartões de crédito e com a utilização desses cartões para compras de diversos produtos. Além disso, utilizavam plataformas de apostas esportivas e corretoras de criptomoedas para “lavar o dinheiro”. Conforme informações, o alvo de Francisco Alves foi preso por usar cartões clonados em cidades importantes do Paraná.
Operação Código Seguro em números
A terceira fase da Operação Código Seguro cumpriu 48 ordens judiciais. Foram expedidos sete mandados de prisão, 15 de busca e apreensão, 15 de afastamento telemático, e retirados do ar três sites e sete canais no Telegram. Ademais, um grupo de WhatsApp foi desativado e valores superiores a R$ 5,9 milhões foram sequestrados. Para mais detalhes sobre operações de combate a crimes informáticos, consulte o Portal 163.